
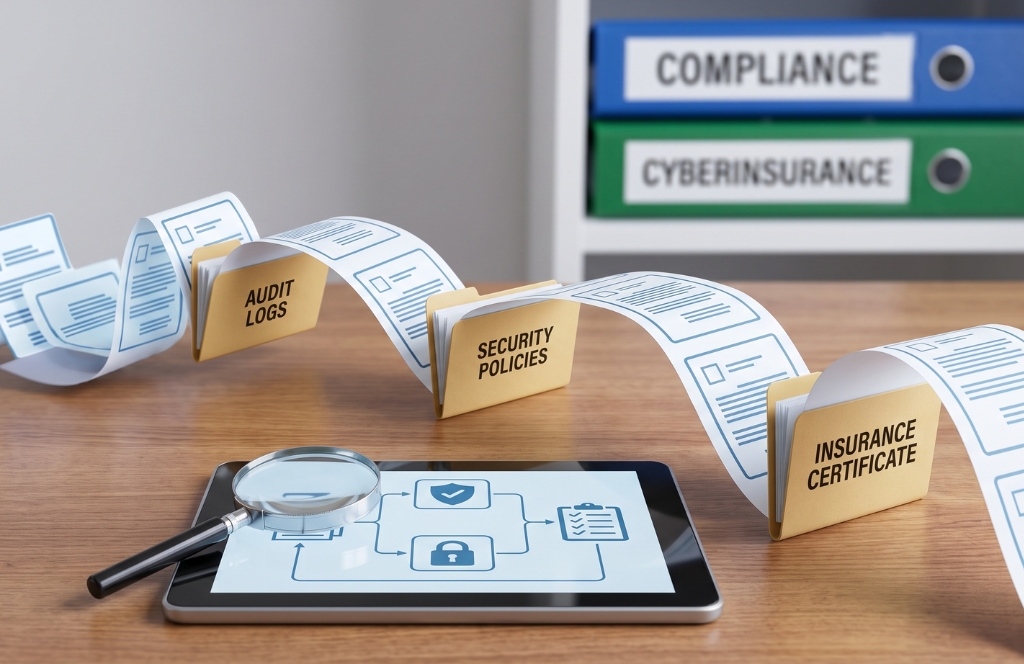
Approximately 40% of cyber insurance claims are denied, often due to overlooked issues or a failure to adequately demonstrate robust security controls. The City of Hamilton, Ontario, for instance, had an $18.3 million recovery bill denied after a ransomware attack due to incomplete multi-factor authentication (MFA). This highlights a critical need for Canadian businesses: to build and maintain an “evidence trail” of security controls and compliance activities. This evidence trail is paramount to prove security posture, protect against claim denials, and navigate regulatory scrutiny.
The High Stakes of Modern Cybersecurity
The digital landscape for Canadian businesses is fraught with peril. Over 70% of Canadian small businesses have experienced a cybersecurity incident in the past five years, leading to costly downtime and financial losses. Fewer than half of Canadian SMBs carry standalone cyber insurance, highlighting a preparedness gap.
Cyber insurance scrutiny has intensified, leading to increased claim denials. Missing or incomplete multi-factor authentication (MFA) is a primary reason, with 82% of denied claims linked to a lack of fully deployed MFA. Businesses must prove comprehensive control deployment and configuration at the time of an incident.
Canada’s regulatory landscape is tightening. Laws like PIPEDA are evolving with proposed changes (Bill C-27, CPPA) promising stricter rules and higher penalties for data handling. International standards like ISO 27001 (with full alignment to ISO 27001:2022 by 2026) and the federal CyberSecure Canada program (requiring 13 baseline security controls) are gaining importance, enhancing security and potentially lowering insurance premiums.
Components of an Ironclad Evidence Trail
Building an “ironclad evidence trail” means documenting every aspect of your cybersecurity program, proving due diligence and continuous adherence to security policies for regulatory compliance and successful cyber insurance claims.
- Comprehensive Policies and Procedures: Written security policies, incident response plans, data handling protocols, and access control policies.
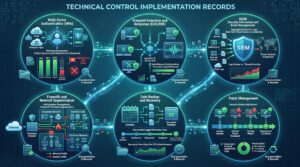
- Technical Control Implementation Records: Document deployment, configuration, and ongoing operation of security technologies, including records for:
- Multi-Factor Authentication (MFA): Universal MFA deployment across critical systems and cloud services is essential; incomplete MFA is a red flag.
- Endpoint Detection and Response (EDR) / Extended Detection and Response (XDR): EDR/XDR installation, configuration, and logs for monitoring and response.
- Security Information and Event Management (SIEM): SIEM aggregation and analysis of security logs for threat detection.
- Firewalls and Network Segmentation: Firewall configuration and network diagrams for perimeter and internal security.
- Data Backup and Recovery: Documented backup schedules, successful logs, and recovery tests.
- Patch Management: Policies and logs for consistent security updates.
- Continuous Monitoring and Logging: Detailed logs, alerts, and audit trails from all security systems, demonstrating continuous policy adherence and forensic data.
- Employee Training and Awareness: Cybersecurity awareness training documentation, attendance, and completion certificates.
- Vulnerability Management and Penetration Testing: Records of vulnerability scans, penetration tests, and remediation of weaknesses.
- Incident Response Documentation: Meticulous documentation of every security incident (reports, timelines, actions, communications, reviews) for insurance claims and regulatory reporting.
The Strategic Advantage of Zero Trust
A Zero Trust architecture fundamentally strengthens a business’s ability to build an ironclad evidence trail. Operating on “never trust, always verify,” Zero Trust authenticates and authorizes every device, user, and application before granting access, inherently generating detailed logs and audit trails. Key components like Cloudflare ZTNA, Microsoft Entra identity and passwordless MFA, and Intune endpoint management, integrated with SOC and XDR/SIEM, deliver continuous verifiable security data, simplifying compliance.
From Reactive to Proactive: Always-On Compliance
Reactive compliance is insufficient; dynamic threats and stringent regulations demand an “always-on” approach. Continuous compliance integrates security activities into daily operations, involving ongoing monitoring, policy reviews, and technical control assessments. This ensures a robust security posture and updated evidence trail, reducing audit and claim risks.
Partnering for an Ironclad Evidence Trail
For many Canadian SMBs, especially in regulated sectors, building an ironclad evidence trail is complex. TruPoint Technology Services Ltd. delivers full-stack Zero Trust IT as a Canadian managed services provider. Our TruWorkspace Zero Trust™ service generates continuous data for a robust evidence trail. Our TruCompliance™ service combines Virtual CISO expertise with managed ISMS software, SOC/XDR/SIEM, penetration testing, and cybersecurity training, helping customers maintain continuous compliance across frameworks including Cyber Insurance, ISO 27001, SOC 2, PIPEDA, PCI DSS, and CyberSecure Canada.
Key Takeaways and Next Steps
Proving due diligence and continuous adherence to security policies is a business imperative. An ironclad evidence trail is your best defence against cyber insurance claim denials, regulatory findings, and cyber breach costs. Businesses must embrace a proactive, continuous compliance approach, underpinned by robust documentation and modern Zero Trust architectures. Partnering with experts like TruPoint provides the specialized knowledge and support needed. Contact us today to learn how TruWorkspace Zero Trust™ and TruCompliance™ can help your organization secure its future.
Sources
Survey of cybersecurity and Canadian SMEs – BDC. (February 20, 2025).
Canadian SMBs Face Rising Cyberattacks in 2025 – Employment Hero (CA). (September 10, 2025).
Canada’s CyberSecurity Certification Program – TGT Solutions.
Cybersecurity certification for small and medium enterprises – BLG.
Cyber Secure Canada – SAV Advisory.
Get Your CyberSecure Certification Canada – Bulletproof.
The Daily — Impact of cybercrime on Canadian businesses, 2023. (October 21, 2024).
Canadian small businesses are underprepared for cyber attacks, survey shows. (October 1, 2025).
Cybercrime: Is your small business protected? – CFIB. (July 1, 2025).
Modernizing Canada’s Privacy Act – Department of Justice Canada. (April 2, 2026).
ISO 27001: Building compliance and cyber resilience – BDO Canada. (April 10, 2026).
Canada’s 2026 privacy priorities: data sovereignty, open banking and AI. (December 4, 2025).
Canadian privacy issues to watch in 2026 | Harrison Pensa LLP. (January 22, 2026).
PIPEDA Checklist 2026: Achieve Compliance & Protect Data – Usercentrics. (December 12, 2025).
Cyber Insurance: Why 40% of Claims Get Denied – IronEdge Group. (October 21, 2025).
ISO 27001 & Core ICT Certifications for Canada’s Tech Sector | DNV CA.
Top 10 Best ISO 27001 Certification Companies in Canada (2026) – CyberSapiens. (March 24, 2026).
ISO 27001 Certification in Canada.
What are the ISO 27001 Requirements: A Complete 2026 Guide.
Why Cyber Insurance Claims Get Rejected – Prelude. (August 20, 2025).
82% of Cyber Insurance Denied Claims Had One Thing in Common. (January 21, 2026).
Content Integrity
This article was generated with the assistance of AI and edited by a human team member.